Cassandra Marquez
 16 min.
Facturation électronique : renforcer la sécurité de vos données
Que deviennent vos données financières lorsqu’elles transitent par une plateforme numérique ? Piratage, vol de données, respect du RGPD, secret professionnel : avec la généralisation de la facturation électronique, la sécurité des informations financières devient un enjeu central pour toutes les entreprises françaises.
Dans cet article, je vous explique quels sont les enjeux de sécurité liés à la facturation électronique, ce que le cadre réglementaire garantit déjà, et comment choisir une plateforme fiable pour protéger vos données.
Dougs met à votre disposition un logiciel de facturation gratuit conçu pour répondre aux exigences les plus strictes en matière de sécurité.
EN BREF
Voici ce que vous devez retenir :
- La facturation électronique centralise vos données : vos factures transitent désormais par une plateforme agréée, un annuaire centralisé et l'administration fiscale. Ce circuit expose vos données à des risques réels, du hameçonnage à la fraude à la taxe sur la valeur ajoutée (TVA).
- Le cadre réglementaire est une protection en soi : pour être agréée, une plateforme doit respecter des exigences strictes sur les plans technique, juridique et organisationnel.
- Certaines certifications vont plus loin : la norme ISO 27001, le label SecNumCloud et l'authentification multifacteur (MFA) sont les trois critères concrets à vérifier chez votre prestataire.
- Le RGPD s'applique pleinement : vos données ne peuvent pas être utilisées à d'autres fins que celles prévues par la réglementation. Le secret professionnel n'est pas remis en cause.
- L'archivage est une obligation légale : vos factures doivent être conservées pendant 10 ans minimum, dans un format sécurisé et exploitable à tout moment.
Pour comprendre en détail comment chacun de ces mécanismes protège concrètement vos données, la suite de l'article vous guide étape par étape.
Pourquoi la facturation électronique soulève des enjeux de sécurité inédits ?
Avant de découvrir comment protéger vos données, il faut comprendre ce qui change réellement avec la réforme. Car la facturation électronique ne se résume pas à envoyer un PDF par mail. Elle transforme en profondeur la façon dont vos données financières circulent. Et cela mérite qu'on s'y arrête.
Ce qui change dans la circulation de vos données
Jusqu'ici, une facture voyageait directement de vous à votre client. Désormais, elle passe par plusieurs acteurs avant d'arriver à destination.
Concrètement, trois acteurs interviennent dans ce circuit :
- La plateforme agréée (anciennement appelée Plateforme de dématérialisation partenaire, ou PDP) : c'est l'intermédiaire privé que vous choisissez pour émettre et recevoir vos factures. Elle est agréée par l'État, ce qui signifie qu'elle a satisfait à des contrôles stricts avant d'être autorisée à exercer. Nous avons par ailleurs listé les plateformes agréées dans un article dédié pour vous aider à choisir.
- L'annuaire centralisé : c'est le registre officiel qui recense toutes les entreprises françaises assujetties à la TVA. Il indique, pour chacune d'elles, quelle plateforme agréée elle a choisie pour recevoir ses factures. Quand vous émettez une facture, votre plateforme consulte cet annuaire pour identifier la plateforme du destinataire et lui acheminer la facture directement.
- L'administration fiscale, via le Portail public de facturation (PPF) : le PPF est la plateforme gratuite mise en place par l'État pour centraliser les données de facturation. Elle reçoit automatiquement les informations de chaque transaction pour assurer le suivi fiscal en temps réel.
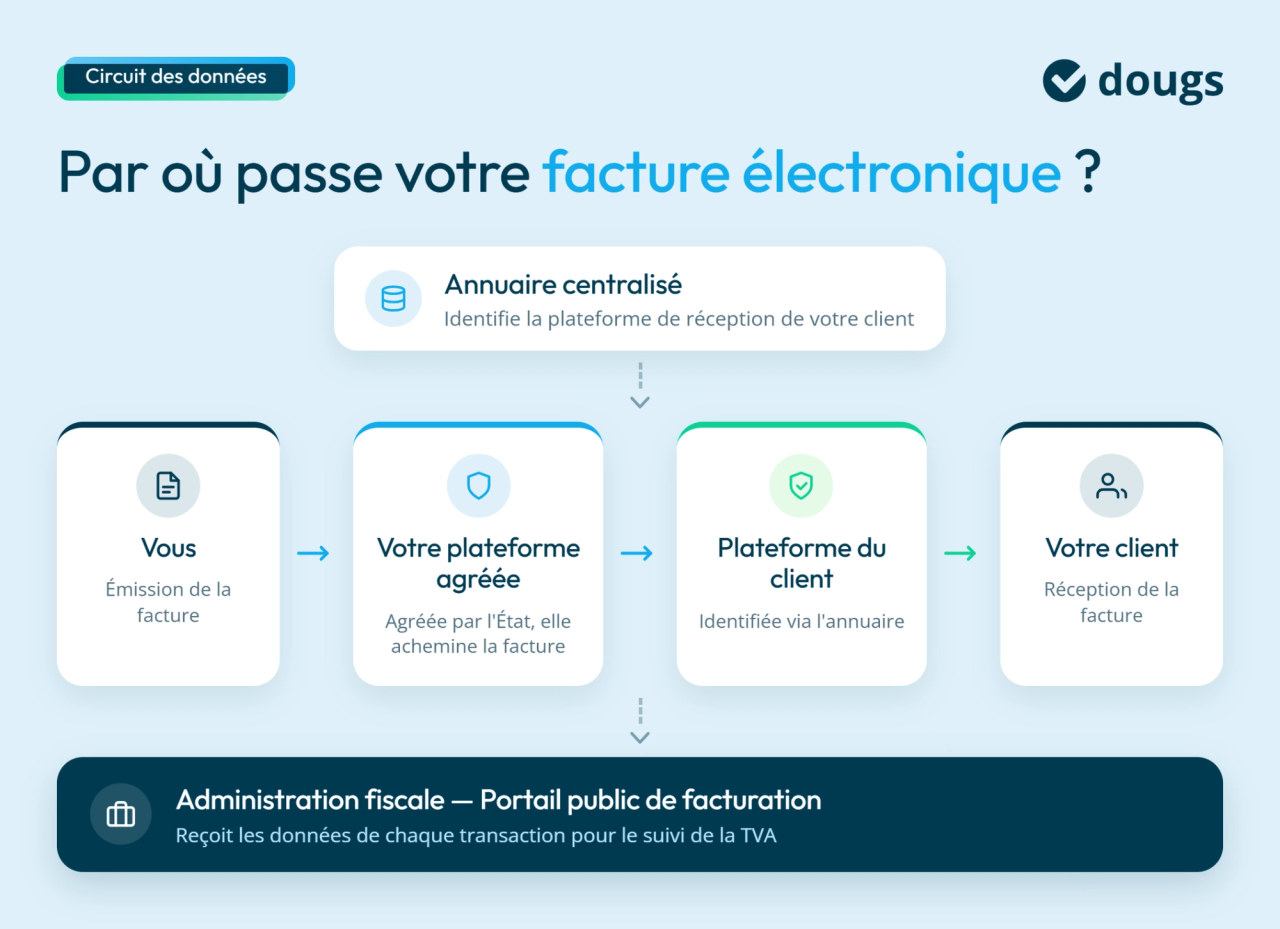
Ce circuit, plus structuré qu'auparavant, implique que vos données financières transitent par plusieurs intermédiaires. C'est précisément pour cette raison que le cadre réglementaire impose des exigences de sécurité très élevées aux plateformes agréées. C'est elle qui est responsable de la sécurité de vos données tout au long de ce parcours.
Les menaces réelles auxquelles vous pouvez être exposé
La centralisation des données crée mécaniquement de nouvelles cibles pour les personnes malveillantes.
Les risques les plus courants dans ce contexte sont :
- le hameçonnage (ou phishing en anglais) : des e-mails frauduleux peuvent imiter votre plateforme agréée pour tenter de récupérer vos identifiants. Ce risque existe déjà avec les logiciels et services de facturation en ligne. La réforme ne le crée donc pas, mais elle impose de rester vigilant face aux messages usurpant l’identité d’une plateforme agréée ;
- l'usurpation d'identité : un tiers se fait passer pour votre entreprise pour émettre de fausses factures en votre nom ;
- la fraude au faux fournisseur : un fraudeur usurpe l'identité de l'un de vos fournisseurs et vous demande de payer sur un nouveau RIB ;
- la fraude à la TVA : émission de fausses factures pour récupérer illégalement de la TVA auprès de l'État, un phénomène que nous détaillons dans notre article dédié à la fraude à la TVA si vous souhaitez en savoir plus.
Ces risques ne sont donc pas propres à la facturation électronique. La réforme modifie surtout les circuits par lesquels transitent les données et les acteurs qui les traitent. Leur encadrement devient dès lors un élément central de leur protection.
En résumé, la facturation électronique change la donne : vos factures ne circulent plus en circuit fermé. Elles passent par un annuaire centralisé, une plateforme agréée et l'administration fiscale.
Ce nouveau circuit expose vos données à des risques réels, du hameçonnage à la fraude à la TVA. La bonne nouvelle, c'est que la réforme a précisément été conçue pour y répondre. On va voir comment dans la partie suivante.
Le cadre réglementaire de la réforme protège vos données
Le cadre réglementaire de la facturation électronique impose plusieurs garanties destinées à sécuriser les données et les échanges.
Agrément des plateformes, standards d’interopérabilité et mécanismes de traçabilité : ces exigences encadrent les acteurs autorisés à traiter vos factures et les conditions dans lesquelles vos données circulent.
L'agrément d'État : une sélection stricte des plateformes autorisées
Toutes les plateformes ne peuvent pas se déclarer "agréées". Pour obtenir ce statut, une plateforme doit passer par un processus de validation rigoureux auprès de l'État.
Cela implique de satisfaire à des exigences précises sur trois plans :
- Technique : les systèmes d'information doivent répondre à des normes de sécurité élevées, notamment en matière de chiffrement des données et de disponibilité du service.
- Juridique : la plateforme doit démontrer sa conformité au Règlement général sur la protection des données (RGPD) et aux obligations légales liées à la facturation, notamment en matière de conservation, de traçabilité et d'authenticité des factures.
- Organisationnel : la plateforme doit être capable de démontrer qu'elle dispose de processus fiables pour prévenir les dysfonctionnements, gérer les incidents et garantir la continuité de ses services.
Une plateforme qui n'a pas obtenu cet agrément n'est tout simplement pas autorisée à traiter des factures dans le cadre de la réforme. C'est une barrière à l'entrée forte, qui écarte d'emblée les acteurs insuffisamment sérieux.
La conformité PEPPOL, un standard de sécurité international
PEPPOL, qui signifie Pan-European Public Procurement On-Line, est un protocole d'échange européen standardisé. En clair, c'est un ensemble de règles communes qui permettent à des plateformes de pays différents de se parler de façon sécurisée.
Une plateforme conforme à PEPPOL garantit deux choses importantes :
- L'interopérabilité : vos factures peuvent être échangées avec n'importe quelle autre plateforme PEPPOL, en France comme en Europe, sans risque de perte ou d’altération des données.
- Un niveau de sécurité homologué : les échanges sont encadrés par des règles techniques strictes, vérifiées par une autorité indépendante.
Lorsque vous choisissez votre plateforme agréée, la conformité PEPPOL est un signal fort. Elle indique que votre prestataire joue selon des règles reconnues bien au-delà des frontières françaises.
La piste d'audit fiable (PAF) : traçabilité totale de chaque facture
La piste d'audit fiable, souvent abrégée PAF, désigne l'ensemble des procédures mises en place par une entreprise pour établir un lien clair entre une facture et l'opération commerciale qu'elle concerne. Son objectif est de garantir l'authenticité de l'origine, l'intégrité du contenu et la cohérence des informations figurant sur la facture.
La PAF permet notamment de retracer l'ensemble du processus de facturation en s'appuyant sur les documents justificatifs associés, tels que les devis, les bons de commande, les bons de livraison ou les preuves de paiement. Elle répond ainsi à des questions essentielles : quelle opération a donné lieu à cette facture, qui en est à l'origine et quels documents permettent d'en justifier le montant ?
En cas de contrôle fiscal, d'erreur ou de suspicion de fraude, la piste d'audit fiable permet de démontrer la réalité de la transaction et de retrouver rapidement les éléments justificatifs nécessaires.
Avec la généralisation de la facturation électronique, la piste d'audit fiable occupe une place centrale. Elle contribue à renforcer la traçabilité des échanges, à sécuriser les données financières des entreprises et à garantir la conformité des factures tout au long de leur cycle de vie.
Pour faire simple, le cadre réglementaire de la réforme de la facturation électronique n'est pas qu'une contrainte administrative. C'est aussi un filet de sécurité.
L'agrément d'État filtre les plateformes autorisées. La conformité PEPPOL garantit des échanges sécurisés à l'échelle européenne. Et la piste d'audit fiable assure une traçabilité totale de chaque facture. Autant de mécanismes qui protègent vos données avant même que vous ayez choisi votre prestataire. Mais justement, ce choix reste déterminant. On y vient dans la partie suivante.
Simulateur : Réforme de la facturation électronique
Ressource à télécharger
Toutes les réponses sur la facturation électronique
Auto-entrepreneur, LMNP, SCI... : êtes-vous concerné ?
Facturation via Shopify, Amazon, Malt : que devez-vous faire ?
Comment vous mettre en conformité ?
Comment évaluer la sécurité d'une plateforme agréée ?
Le cadre réglementaire pose un socle commun. Mais toutes les plateformes agréées ne se valent pas pour autant. Certaines vont bien au-delà des exigences minimales imposées par la loi. Et c'est précisément là que se joue la vraie différence pour la sécurité de vos données.
Voici les trois critères à vérifier avant de faire votre choix.
La certification ISO 27001 : le standard international de sécurité de l'information
La norme ISO 27001 est la référence internationale en matière de sécurité de l'information. Il s’agit d’une certification délivrée après un audit indépendant, qui vérifie que les processus de sécurité d’une organisation sont réellement en place, suivis et améliorés dans le temps.
Ce qui compte, ce n'est pas seulement d'obtenir cette certification. C'est aussi de la conserver dans le temps grâce à des audits de surveillance annuels et à son renouvellement périodique.
Une plateforme certifiée ISO 27001 démontre qu’elle ne se contente pas d’appliquer des mesures ponctuelles : elle inscrit la sécurité dans un système de management structuré et régulièrement contrôlé.
Chez Dougs, la sécurité est au cœur de nos pratiques. Nous avons obtenu la certification ISO 27001 et nous l’avons maintenue au fil des années. Cette démarche s'inscrit dans une volonté d'amélioration continue afin de garantir un haut niveau de protection des données de nos clients.
SecNumCloud : un niveau de protection renforcé pour vos données
SecNumCloud est une qualification délivrée par l'Agence nationale de la sécurité des systèmes d'information (ANSSI), l'autorité française de référence en cybersécurité. Elle s'applique aux hébergeurs cloud.
Ce label certifie deux choses :
- Vos données sont hébergées exclusivement sur le territoire français : elles ne transitent pas par des serveurs étrangers.
- Elles sont protégées des lois extra-européennes : notamment du Cloud Act américain, une loi qui permet aux autorités américaines d'accéder aux données stockées par des entreprises américaines, où qu'elles se trouvent dans le monde.
C'est le niveau de protection le plus exigeant disponible en France pour l'hébergement de données sensibles. Lors du choix de votre plateforme agréée, la présence d'un environnement SecNumCloud constitue donc un indicateur fort de maturité en matière de cybersécurité.
Chez Dougs, les factures de notre plateforme agréée sont hébergées en France, chez un hébergeur qualifié SecNumCloud.
L'authentification multifacteur (MFA) : une barrière supplémentaire contre les intrusions
L'authentification multifacteur, souvent abrégée MFA (pour Multi-Factor Authentication), c'est le principe du double verrou. Votre mot de passe seul ne suffit plus pour accéder à votre espace. Un second élément de vérification est requis, généralement un code temporaire reçu par SMS.
C'est une exigence imposée par l'administration aux plateformes agréées. Et pour une bonne raison : même si votre mot de passe est compromis, un tiers ne peut pas accéder à votre compte sans ce second code.
Chez Dougs, nous avons fait le choix de concilier sécurité et simplicité : cette vérification se fait via un code reçu par SMS, une méthode reconnue par la réglementation en vigueur et accessible à tous au quotidien.
Mon conseil :
Ce que je conseille systématiquement aux clients : "Assurez-vous que votre partenaire respecte les conditions en matière de sécurité des données."
Ce conseil peut sembler évident. Il est pourtant souvent négligé au moment de choisir une plateforme agréée. En pratique, voici comment vérifier que votre prestataire est à la hauteur :
- demandez la certification ISO 27001 : elle doit être en cours de validité et renouvelée annuellement ;
- vérifiez l'hébergement des données : les serveurs doivent être situés en France, idéalement dans un environnement SecNumCloud ;
- confirmez la conformité PEPPOL : c'est le gage d'un standard de sécurité reconnu à l'échelle européenne ;
- vérifiez la présence du MFA : l'accès à votre espace doit impérativement être protégé par une double authentification.
Si votre prestataire est incapable de répondre clairement à ces questions, c'est un signal d'alerte.
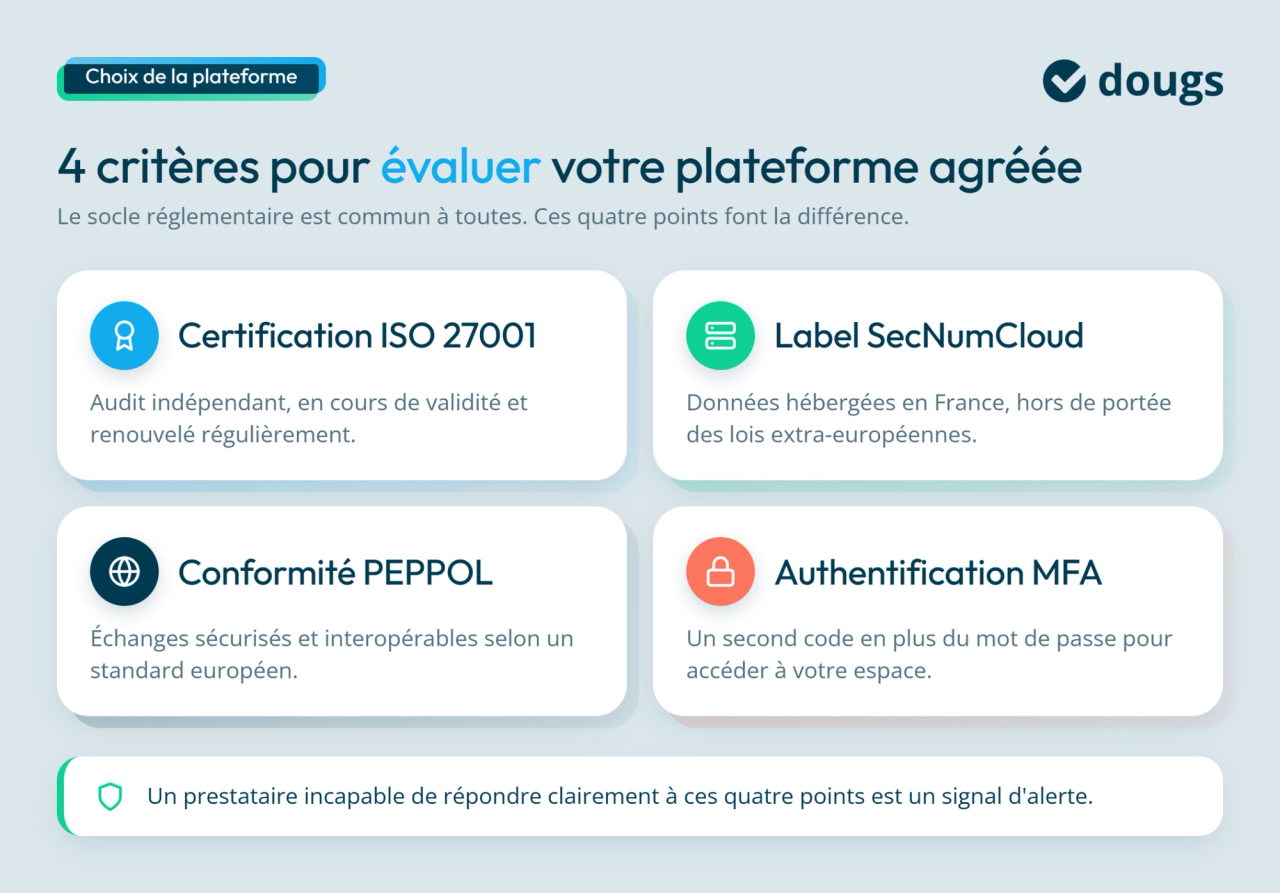
À retenir : choisir une plateforme agréée, c'est bien. Choisir une plateforme qui va au-delà des exigences minimales, c'est mieux.
La certification ISO 27001 garantit des audits de sécurité annuels. SecNumCloud assure que vos données restent sur le sol français, hors de portée des lois étrangères. Et le MFA protège l'accès à votre espace même en cas de vol de mot de passe.
Ces trois critères sont vos repères pour évaluer la fiabilité d'un prestataire. La prochaine partie aborde un autre volet tout aussi important : la conformité RGPD et la lutte contre la fraude.
La vérification d'identité et la conformité RGPD sont au cœur du dispositif
Les certifications techniques protègent vos données. Mais la sécurité de la facturation électronique repose aussi sur un autre pilier : savoir avec certitude qui émet et qui reçoit les factures. C'est là qu'interviennent la vérification d'identité et le cadre juridique autour de la protection des données personnelles.
Le KYC (Know Your Customer) : un contrôle d'identité obligatoire pour lutter contre la fraude
Le KYC (ou "connaissance du client" en français) désigne le processus de vérification d'identité imposé à toute personne souhaitant utiliser une plateforme agréée. Ce n'est pas une formalité administrative de plus. C'est une obligation légale, conçue pour s'assurer que chaque utilisateur est bien celui qu'il prétend être.
Cela implique de certifier que la pièce d'identité du représentant légal de l'entreprise est valide et à jour au moment précis de l'inscription. Une pièce expirée ou non conforme bloque l'accès à la plateforme.
Chez Dougs, même si vous êtes déjà client, ce processus de vérification s'applique spécifiquement à la plateforme agréée. La loi nous impose de justifier de la conformité de chaque utilisateur auprès de l'administration pour maintenir notre agrément. Cette obligation réglementaire constitue aussi une garantie : elle assure que tous les utilisateurs de la plateforme sont correctement identifiés.
Et ce cadre va encore se renforcer prochainement. Les exigences réglementaires évolueront vers un "niveau de garantie substantiel" pour l'identification, un standard plus élevé qu'aujourd'hui. En procédant à cette vérification dès maintenant, nous vous assurons une transition sereine et conforme aux futurs standards imposés par l'État.
RGPD et secret professionnel : ce que la réforme garantit
Une question revient souvent : est-ce que la réforme de la facturation électronique est compatible avec le RGPD ? La réponse est oui.
Les données financières qui transitent par les plateformes agréées restent encadrées par le RGPD. Cela signifie que chaque traitement de données doit avoir une base légale, que vos données ne peuvent pas être utilisées à d'autres fins que celles prévues, et que vous disposez de droits sur ces données (accès, rectification, suppression, etc.).
Un point particulier mérite d'être soulevé pour certaines professions. Les experts-comptables, les avocats et d'autres professionnels soumis au secret professionnel s'interrogent légitimement sur la compatibilité de la réforme avec leurs obligations déontologiques. Sur ce point, il faut être clair : la réforme ne remet pas en cause le secret professionnel. Les données transmises à l'administration fiscale sont strictement limitées aux informations nécessaires au contrôle de la TVA. Elles ne donnent pas accès au contenu détaillé des relations entre un professionnel et ses clients.
En bref, la sécurité de la facturation électronique ne se limite pas à la technique. Elle repose aussi sur l'identité des acteurs et sur la protection de leurs données.
Le KYC garantit que chaque utilisateur est bien identifié, ce qui limite drastiquement les risques de fraude. Le RGPD encadre l'ensemble des traitements de données, y compris pour les professions soumises au secret professionnel.
Ces deux mécanismes forment un filet de protection juridique solide autour de vos échanges. Il reste un dernier volet à aborder : l'archivage de vos factures et les obligations légales qui s'y attachent.
Pourquoi l'archivage sécurisé de vos factures est une obligation légale à ne pas négliger ?
Il reste enfin une dimension souvent sous-estimée : que se passe-t-il après l'envoi de la facture ? Une facture électronique ne disparaît pas une fois transmise. Elle doit être conservée, dans des conditions précises, pendant une durée déterminée par la loi.
Quelle durée de conservation pour vos factures électroniques ?
La règle est simple : la loi impose aux entreprises de conserver leurs factures pendant 10 ans minimum, à compter de la clôture de l'exercice comptable concerné.
Ce n'est pas une recommandation. C'est une obligation légale, qui s'applique aussi bien aux factures papier qu'aux factures électroniques. Et en cas de contrôle fiscal, vous devez être en mesure de produire n'importe quelle facture de ces dix dernières années, dans un format lisible et intègre.
C'est là qu'une plateforme agréée prend tout son sens. Elle permet d'archiver vos factures électroniques en toute sécurité, pour une durée de 10 ans, sans que vous ayez à gérer cela manuellement. Vous disposez d'un historique clair et d'un stockage sûr, accessible à tout moment, y compris en cas de contrôle.
Le service d'archivage électronique (SAE) et les normes applicables
Un service d'archivage électronique, souvent abrégé SAE, c'est une solution technique conçue spécifiquement pour conserver des documents numériques sur le long terme, en garantissant qu'ils resteront valides et exploitables pendant toute la durée légale.
Conserver une facture dans un simple dossier sur votre ordinateur ne suffit pas. Pour qu'une facture électronique ait une valeur probante, c'est-à-dire qu'elle soit acceptée comme preuve devant un tribunal ou lors d'un contrôle fiscal, elle doit être archivée dans un SAE répondant à des critères stricts.
Ces critères portent sur trois garanties fondamentales :
- L'inviolabilité et l'authenticité : le SAE utilise des technologies comme l'horodatage qualifié et l'empreinte numérique pour certifier qu'une facture n'a pas été modifiée depuis son archivage. En clair, personne ne peut altérer une facture archivée sans que cela soit détecté.
- La traçabilité et l'auditabilité : un journal d'archivage enregistre l'historique complet de tous les accès à chaque facture, qu'il s'agisse d'une consultation ou d'un téléchargement. Cela répond directement aux exigences de la piste d'audit fiable (PAF) évoquée plus haut.
- La pérennité : le SAE protège vos données contre les pannes matérielles grâce à des sauvegardes redondantes et géographiquement réparties. Il garantit également la lisibilité de vos factures sur le long terme, même en cas d'évolution des formats de fichiers.

L'archivage n'est donc pas une option. C'est une obligation légale de 10 ans, qui s'impose à toutes les entreprises.
Une plateforme agréée vous permet de respecter cette obligation sans effort supplémentaire, en garantissant que chaque facture est conservée de façon sécurisée, traçable et exploitable à tout moment.
C'est le dernier maillon d'une chaîne de sécurité qui couvre l'intégralité du cycle de vie de vos factures, de leur émission jusqu'à leur archivage.
EN RÉSUMÉ
- La sécurité de la facturation électronique repose sur plusieurs niveaux de protection complémentaires.
- Le cadre réglementaire filtre les plateformes autorisées à opérer.
- Les certifications comme l'ISO 27001 et le label SecNumCloud garantissent un niveau de sécurité élevé pour vos données.
- La vérification d'identité (KYC) limite les risques de fraude. Et l'archivage sécurisé assure la conservation de vos factures pendant 10 ans, comme l'exige la loi.
- Chaque maillon compte. Et le choix de votre plateforme agréée est la décision la plus importante pour protéger vos données financières au quotidien.
- Chez Dougs, nous avons conçu notre plateforme pour répondre aux exigences les plus strictes : certification ISO 27001 renouvelée, serveurs hébergés en France sous environnement SecNumCloud, authentification multifacteur et conformité PEPPOL.
- Nos experts sont disponibles pour vous accompagner et répondre à vos questions de façon précise et personnalisée.
FAQ sur sécurité et facturation électronique
Oui, à condition de choisir une plateforme agréée par l'État. Ces plateformes sont soumises à des exigences strictes : certification ISO 27001, hébergement des données en France, authentification multifacteur et conformité PEPPOL.
Le cadre réglementaire de la réforme a précisément été conçu pour garantir un niveau de sécurité élevé sur l'ensemble du circuit de facturation.
Les données transmises à l'administration fiscale se limitent aux informations nécessaires au contrôle de la TVA : identité des parties, montant de la facture, taux de TVA appliqué, date et nature de la transaction. Le contenu détaillé de vos échanges commerciaux n'est pas accessible à l'administration.
Oui. Les plateformes agréées sont soumises au RGPD.
Vos données ne peuvent être utilisées qu'aux fins prévues par la réglementation. Vous conservez vos droits d'accès, de rectification et de suppression.
Pour les professions soumises au secret professionnel, la réforme ne remet pas en cause ce cadre juridique.
Oui. La dématérialisation automatise une grande partie du circuit de facturation : émission, réception et intégration comptable sont traitées quasi instantanément. Les délais de validation sont réduits, ce qui accélère mécaniquement les règlements et améliore la gestion de votre trésorerie.
Dans la plupart des cas, oui. Les plateformes agréées sont conçues pour s'intégrer aux principaux logiciels de comptabilité et systèmes d'information (ERP).
La réglementation française reconnaît trois formats principaux pour les factures électroniques :
Factur-X, qui combine un PDF lisible et des données structurées ;
UBL (Universal Business Language) ;
et CII (Cross Industry Invoice).
Ces formats garantissent que la facture est lisible par les humains et traitable automatiquement par les systèmes informatiques.
Cassandra Marquez